Maxi-Operazione internazionale Smantella Quattro Botnet: Milioni di dispositivi IoT compromessi
USA, Germania e Canada uniscono le forze per neutralizzare le botnet Aisuru, KimWolf, JackSkid e Mossad, responsabili di attacchi DDoS su vasta scala, inclusi obiettivi governativi
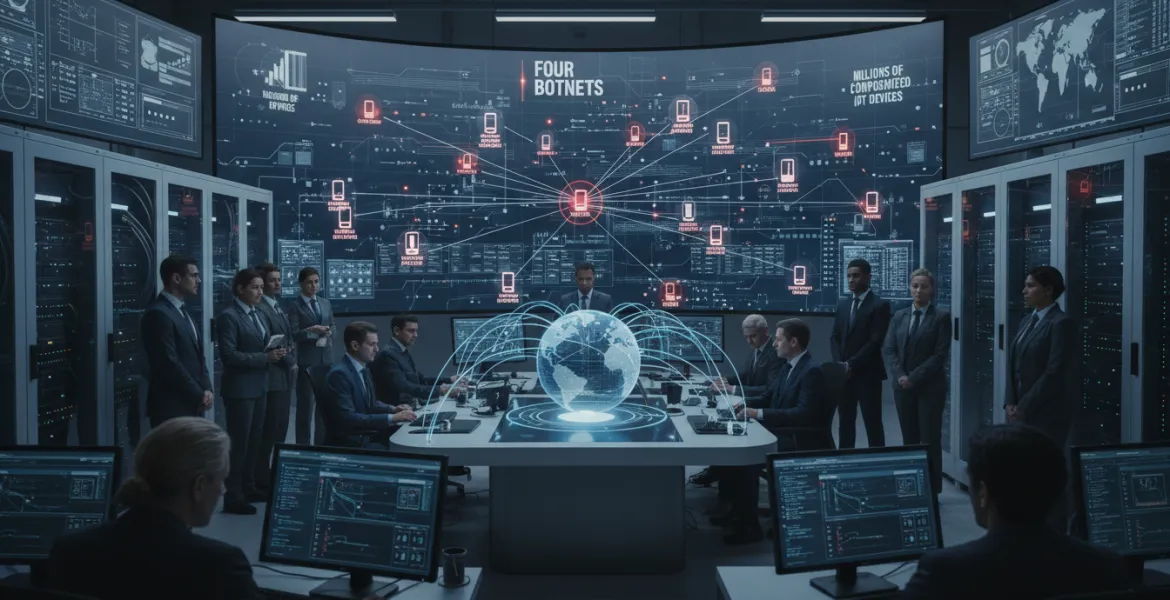
Una vasta operazione congiunta tra gli Stati Uniti, la Germania e il Canada ha portato allo smantellamento dell'infrastruttura di quattro importanti botnet – Aisuru, KimWolf, JackSkid e Mossad – che avevano compromesso oltre 3 milioni di dispositivi in tutto il mondo, inclusi centinaia di migliaia negli USA. Secondo quanto riferito dal Dipartimento di Giustizia degli Stati Uniti (DOJ), queste reti di botnet sono state utilizzate per lanciare centinaia di migliaia di attacchi DDoS (Distributed Denial of Service) contro computer e server, prendendo di mira anche risorse del Ministero della Difesa statunitense, oltre a essere impiegate per estorcere denaro alle vittime.
La maggior parte dei dispositivi infetti apparteneva alla categoria dell'Internet delle Cose (IoT), comprendendo webcam, videoregistratori digitali (DVR) e router Wi-Fi. Gli operatori di queste botnet hanno orchestrato centinaia di migliaia di attacchi DDoS, e in alcuni casi hanno richiesto ingenti somme di denaro alle vittime per far cessare gli attacchi.
L'operazione, condotta simultaneamente negli Stati Uniti, in Germania e in Canada, mirava a colpire direttamente gli individui responsabili della gestione e del controllo di queste botnet. Kenneth DeChellis, responsabile di divisione presso il Servizio Investigativo del DoW, ha dichiarato: «Lo smantellamento odierno di quattro potenti botnet sottolinea il nostro impegno nell'eliminare le minacce informatiche emergenti che prendono di mira il Ministero della Guerra e il suo personale militare».
All'operazione hanno partecipato quasi due dozzine di aziende tecnologiche, tra cui Amazon Web Services, Google, PayPal e Nokia, fornendo supporto tecnico e risorse. Un contributo significativo è stato fornito anche dal team PowerOFF di Europol, l'agenzia di contrasto dell'Unione Europea, che dal 2017 è attivamente impegnata in operazioni contro i criminali informatici specializzati in attacchi DDoS.
L'azione congiunta evidenzia la crescente minaccia rappresentata dalle botnet, reti di dispositivi compromessi utilizzati per scopi malevoli, e la necessità di una cooperazione internazionale per contrastare efficacemente questi attacchi. La vulnerabilità dei dispositivi IoT, spesso caratterizzati da scarse misure di sicurezza, li rende un bersaglio privilegiato per i criminali informatici, che possono sfruttarli per amplificare la potenza degli attacchi DDoS e causare danni significativi a infrastrutture critiche e servizi online. La collaborazione tra agenzie governative, aziende tecnologiche e forze dell'ordine è fondamentale per identificare, neutralizzare e perseguire i responsabili di queste attività illecite, proteggendo al contempo gli utenti e le organizzazioni dalle minacce informatiche.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 20 marzo 2026, 11:34 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.