Oltre un milione di carte di credito a rischio dopo un attacco informatico ai terminali POS
I ricercatori di Cybernews individuano un’infrastruttura ricollegabile a oltre 700 sistemi compromessi in 20 Paesi, con il Brasile come bersaglio principale.
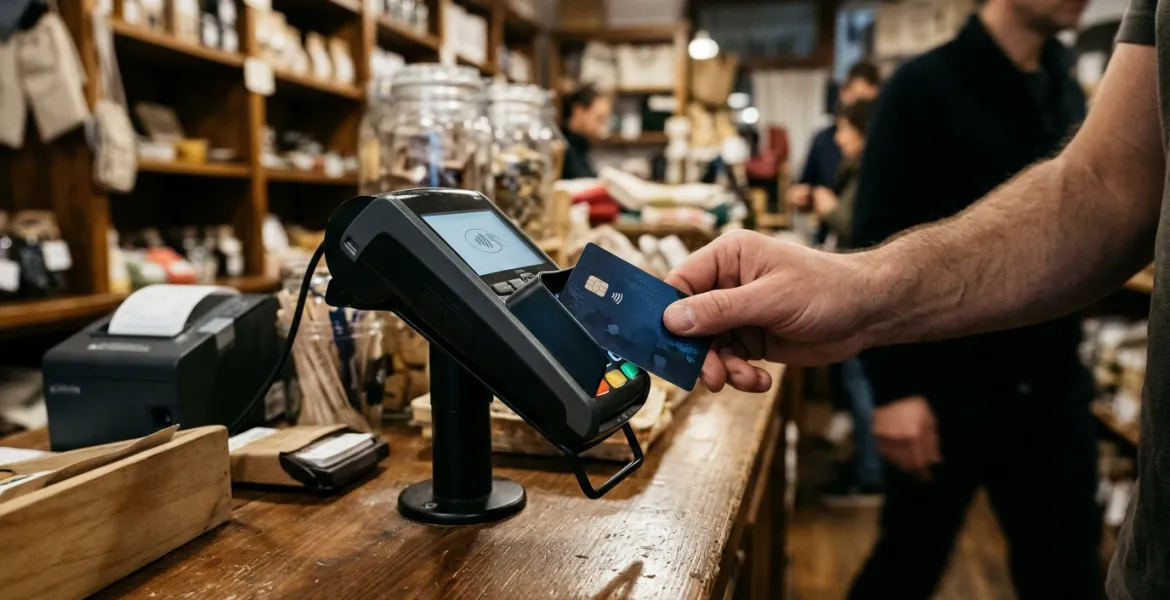
Un gruppo di ricercatori di Cybernews ha individuato un'estesa operazione di cybercriminalità che ha portato alla compromissione di oltre un milione di carte di credito in tutto il mondo. L'attacco ha sfruttato un'infrastruttura ospitata su un server aperto, utilizzata per colpire i terminali POS (Point of Sale) all'interno di punti vendita fisici per l'elaborazione dei pagamenti. L'operazione, che ha coinvolto utenti in oltre venti Paesi, espone i titolari delle carte al rischio di acquisti fraudolenti e alla sottrazione dei propri account finanziari.
Gli esperti hanno rintracciato il codice sorgente di un malware e un pannello di controllo denominato VINY JUNIOR TRILHAS, dove venivano archiviati i dati sottratti. L'attacco si è concentrato su dispositivi POS equipaggiati con versioni obsolete dei sistemi operativi Windows e Windows Server. Nello specifico, i criminali hanno sfruttato la vulnerabilità CVE-2024-49138, un difetto legato all'elevazione dei privilegi nel driver Windows Common Log File System (CLFS). Sebbene tale falla fosse stata corretta tramite aggiornamenti di sicurezza già nel 2024, i terminali colpiti risultavano non aggiornati e dunque vulnerabili.
Secondo quanto emerso dalle analisi, sono stati compromessi complessivamente 782 sistemi informatici. La maggior parte delle infezioni è stata rilevata in Brasile, con 677 terminali colpiti, seguito dagli Stati Uniti con 22 casi e dalla Russia con 8. L'obiettivo principale dell'attività criminale sembra essere stato il settore bancario brasiliano. Attraverso l'installazione di software di tipo infostealer, i malintenzionati hanno intercettato le informazioni durante l'elaborazione delle transazioni quotidiane. Tra i dati trafugati figurano i numeri delle carte, le date di scadenza, i numeri di identificazione bancaria (BIN), i dettagli sull'istituto emittente e sulla nazione di origine, oltre alla tipologia e alla marca della carta di credito.
L'indagine ha rivelato che non si è trattato di un episodio isolato, ma di una campagna prolungata nel tempo. Oltre ai dati dei clienti, i criminali hanno raccolto informazioni tecniche sui terminali POS stessi, inclusa la loro posizione geografica esatta e le specifiche del sistema operativo in uso. L'accesso al server utilizzato dai criminali è stato definitivamente interrotto il 31 agosto 2026, mentre la segnalazione ufficiale al CERT (Computer Emergency Response Team) nazionale è avvenuta l'8 settembre 2026.
L'entità del danno per il milione di utenti coinvolti dipenderà ora dalla reattività dei sistemi di rilevamento delle frodi dei singoli istituti bancari e dalle politiche di protezione adottate per tutelare i consumatori dalle transazioni non autorizzate. La scoperta evidenzia la criticità dell'impiego di hardware datato in contesti sensibili come quello dei pagamenti elettronici.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 22 novembre 2026, 14:54 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.