Bitcoin a rischio: i computer quantistici possono violare i portafogli con meno qubit del previsto
Uno studio di Alice & Bob rivela che basterebbero meno di 30.000 qubit fisici per forzare la crittografia ECDSA, mettendo in pericolo oltre 6 milioni di BTC.
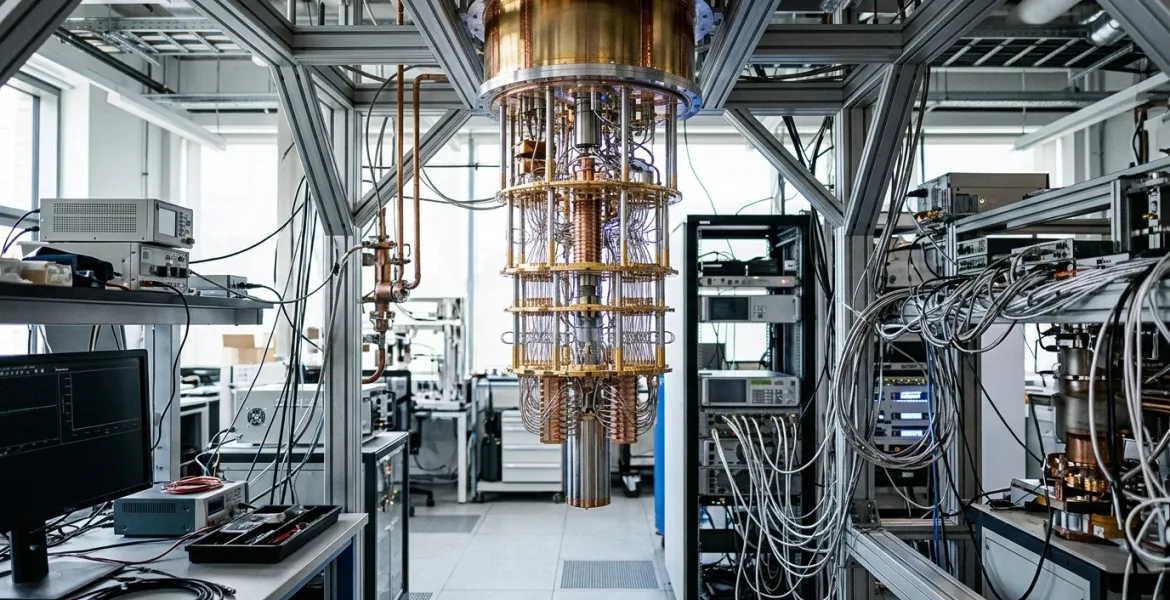
Il settore della sicurezza informatica e delle criptovalute si trova di fronte a una nuova valutazione sulla vulnerabilità dei portafogli digitali rispetto alla potenza di calcolo dei futuri sistemi quantistici. Secondo un recente studio condotto dalla società francese Alice & Bob, la soglia tecnologica necessaria per violare la crittografia che protegge il Bitcoin sarebbe significativamente più bassa di quanto ipotizzato in precedenza. La ricerca indica che una macchina dotata di 29.588 qubit fisici potrebbe essere sufficiente per forzare le chiavi private, riducendo di circa 17 volte i requisiti stimati nel marzo 2026 dai ricercatori di Google Quantum AI, che avevano previsto la necessità di almeno 500.000 qubit.
L'analisi si basa sull'applicazione dell'algoritmo di Shor per la fattorizzazione dei numeri, un metodo matematico in grado di risolvere i problemi computazionali su cui poggia la crittografia a chiave pubblica. Nel caso specifico della rete Bitcoin, l'obiettivo è il calcolo del logaritmo discreto per la curva ellittica P-256, utilizzata nella firma digitale ECDSA. Attraverso un computer quantistico con tolleranza ai guasti sufficientemente potente, un utente malintenzionato potrebbe recuperare la chiave privata partendo da una chiave pubblica nota, ottenendo così il pieno controllo dei fondi contenuti nel portafoglio.
Per raggiungere questo risultato con un numero ridotto di qubit, gli esperti di Alice & Bob hanno proposto l'utilizzo di una specifica architettura basata sui cosiddetti cat qubits, un concetto introdotto circa cinque anni fa dai tecnici di Amazon. Questa tecnologia è progettata per sopprimere autonomamente uno dei principali tipi di errore quantistico, il bit-flip, permettendo al sistema di concentrare le risorse sulla correzione dei soli errori di fase. A questo si aggiunge l'impiego di codici di correzione degli errori LDPC più efficienti e una revisione degli schemi per le operazioni aritmetiche richieste dall'algoritmo di Shor.
Un elemento distintivo della ricerca riguarda la gestione dell'hardware: gli autori hanno calcolato il posizionamento e la programmazione delle operazioni direttamente a livello fisico, rinunciando alla creazione di qubit logici composti da più qubit fisici. Secondo le simulazioni, il tempo necessario per il recupero di una chiave privata sarebbe di circa 61,8 minuti. Sebbene questo intervallo di tempo sia superiore ai dieci minuti medi necessari per la conferma di un nuovo blocco sulla blockchain di Bitcoin, rendendo difficile l'attacco a una transazione in corso prima della sua convalida, il rischio rimane elevato per i depositi statici.
I dati riportati da CoinDesk evidenziano infatti che oltre 6 milioni di Bitcoin sono attualmente conservati su indirizzi le cui chiavi pubbliche sono già di dominio pubblico. In questi casi, un attaccante non sarebbe limitato dai tempi di elaborazione di una singola transazione, disponendo di ore o giorni per completare il calcolo quantistico. La rapidità con cui la ricerca sta abbassando le barriere d'ingresso per queste operazioni suggerisce la necessità di un passaggio tempestivo verso standard di crittografia post-quantistica, per prevenire sottrazioni di fondi o fughe di dati riservati.
Allo stato attuale, la minaccia rimane confinata in modelli teorici. Non esistono ancora computer quantistici in grado di mettere in pratica queste procedure su scala reale e non vi è certezza assoluta che l'architettura proposta mantenga la stessa efficienza una volta implementata fisicamente. Tuttavia, il progresso nelle tecniche di correzione degli errori e l'ottimizzazione degli algoritmi stanno accelerando i tempi entro i quali la tecnologia quantistica potrebbe rappresentare una sfida concreta per l'integrità dei sistemi finanziari basati su tecnologia blockchain.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 30 ottobre 2026, 12:38 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.