Prima di procedere

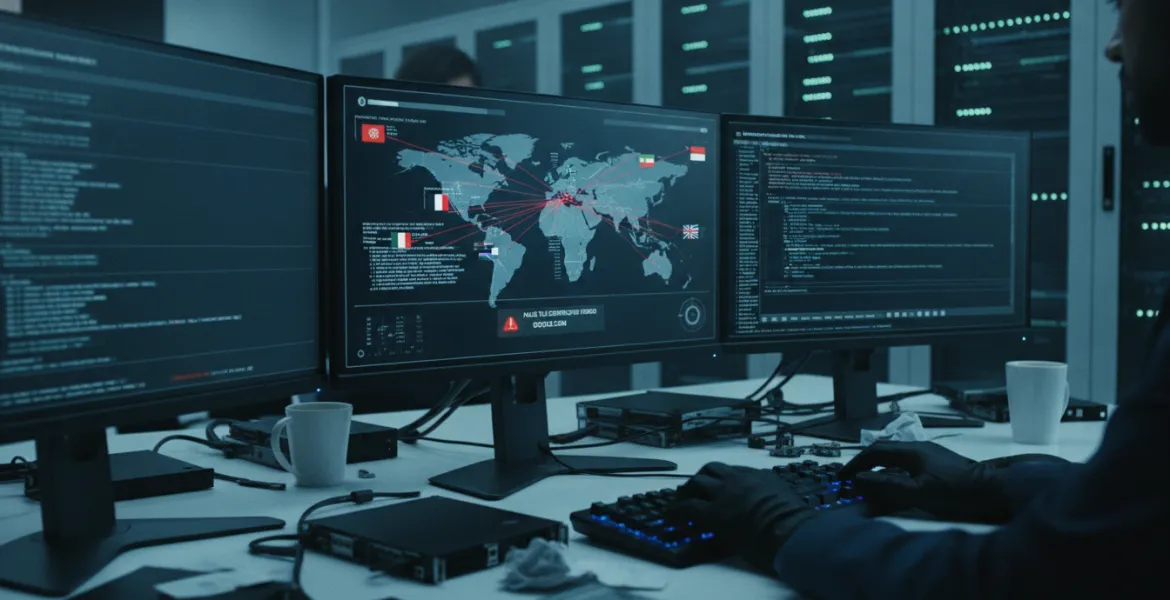
In un panorama digitale sempre più interconnesso, la fiducia nelle infrastrutture di base del web rappresenta il pilastro fondamentale della sicurezza globale. Recentemente, un manipolo di esperti cybercriminali ha sferrato un attacco senza precedenti, riuscendo a compromettere il controllo di tre zone di dominio nazionali di primo livello (ccTLD), ovvero quelle appartenenti a Ghana (.gh), Sierra Leone (.sl) e Samoa Americane (.as). Questa intrusione non è stata finalizzata al semplice defacement di siti locali, ma ha mirato al cuore pulsante della crittografia web: l'emissione di certificati TLS (Transport Layer Security) fraudolenti. Sfruttando l'accesso non autorizzato ai record DNS di queste zone, gli attaccanti sono stati in grado di ingannare le autorità di certificazione, ottenendo validazioni ufficiali per domini appartenenti a Google e ad altri giganti del settore tecnologico mondiale.
Il meccanismo dell'attacco si è basato sulla manipolazione dei processi automatizzati di verifica del dominio. Quando un ente richiede un certificato TLS, l'autorità di certificazione deve verificare che il richiedente abbia effettivamente il controllo del dominio. Alterando i record DNS nelle zone compromesse di Ghana, Sierra Leone e Samoa Americane, i malintenzionati hanno superato questi controlli con estrema facilità. Questo ha permesso loro di generare certificati perfettamente validi dal punto di vista crittografico per diversi indirizzi web di Google, rendendo quasi impossibile per un utente comune distinguere un sito autentico da uno contraffatto. L'allarme si è esteso a una serie di marchi leader mondiali e popolari servizi online, i cui nomi non sono stati ancora interamente rivelati per ragioni di sicurezza e per evitare ulteriori panichi mediatici.
I certificati TLS, basati sullo standard X.509, sono essenziali per garantire l'autenticazione e la crittografia dei dati scambiati tra un browser e un server. Attraverso l'uso di una firma digitale che lega un nome di dominio a una chiave pubblica, questi certificati assicurano che l'utente stia comunicando con il legittimo proprietario del sito. Se un malintenzionato entra in possesso di un certificato non autorizzato, può avviare attacchi di tipo Man-in-the-Middle (MitM), intercettando password, dati bancari e comunicazioni private senza che il browser segnali alcuna anomalia. Google, accortasi prontamente dell'anomalia, ha risposto con estrema rapidità aggiornando il browser Chrome per inserire in una lista di blocco tutti i certificati identificati come falsi. L'azienda ha inoltre contattato le principali Certificate Authorities (CA) per garantire l'immediata revoca degli esemplari emessi illecitamente per le proprie risorse.
Nonostante la risposta tempestiva, il problema della revoca dei certificati rimane uno dei punti deboli dell'infrastruttura internet. Le procedure ufficiali di revoca sono spesso lente e complesse, motivo per cui i produttori di browser come Google e Apple preferiscono intervenire direttamente sul codice dei propri software per disabilitare i certificati compromessi in tempo reale. In questo contesto, Google ha ammesso che rintracciare ogni singolo certificato fraudolento emesso durante questa breccia è una sfida titanica. È importante sottolineare che, sebbene i certificati siano stati emessi in modo illecito, l'infrastruttura interna di Google non è stata violata; il problema risiede esclusivamente nella fiducia malriposta nei sistemi DNS di nazioni con protocolli di sicurezza meno stringenti.
Per i proprietari di domini e per i responsabili della sicurezza informatica, questo incidente funge da monito severo. Google ha raccomandato vivamente di implementare i record CAA (Certification Authority Authorization), che specificano quali autorità sono autorizzate a emettere certificati per un determinato dominio. Inoltre, è fondamentale monitorare costantemente i log di Certificate Transparency (CT), registri pubblici che permettono di individuare immediatamente l'emissione di certificati non autorizzati. Questo attacco riporta alla memoria il celebre caso del 2011, quando l'autorità olandese DigiNotar fu violata, portando all'emissione di falsi certificati per google.com e colpendo oltre 300.000 utenti in Iran. La storia sembra ripetersi, dimostrando che, anche nel 2026, la sicurezza delle zone DNS nazionali rimane un anello debole nella catena della fiducia globale.
In conclusione, mentre gli utenti di Chrome possono sentirsi relativamente sicuri grazie agli aggiornamenti automatici, la comunità tecnologica deve riflettere sulla necessità di standard di sicurezza più elevati per i registri di dominio di primo livello. La sovranità digitale delle nazioni non può prescindere da una protezione rigorosa dei propri sistemi DNS, poiché una falla in un piccolo ufficio di registrazione in Africa o in Oceania può avere ripercussioni devastanti sull'intera rete mondiale. La vigilanza attiva e l'adozione di protocolli come DNSSEC rimangono le migliori armi a disposizione per prevenire che simili attacchi possano minare nuovamente la stabilità dell'ecosistema digitale globale. La cooperazione internazionale tra i governi di Accra, Freetown e Pago Pago con i giganti tecnologici della Silicon Valley sarà cruciale per chiudere definitivamente queste vulnerabilità e garantire un futuro web più sicuro per tutti.