Prima di procedere

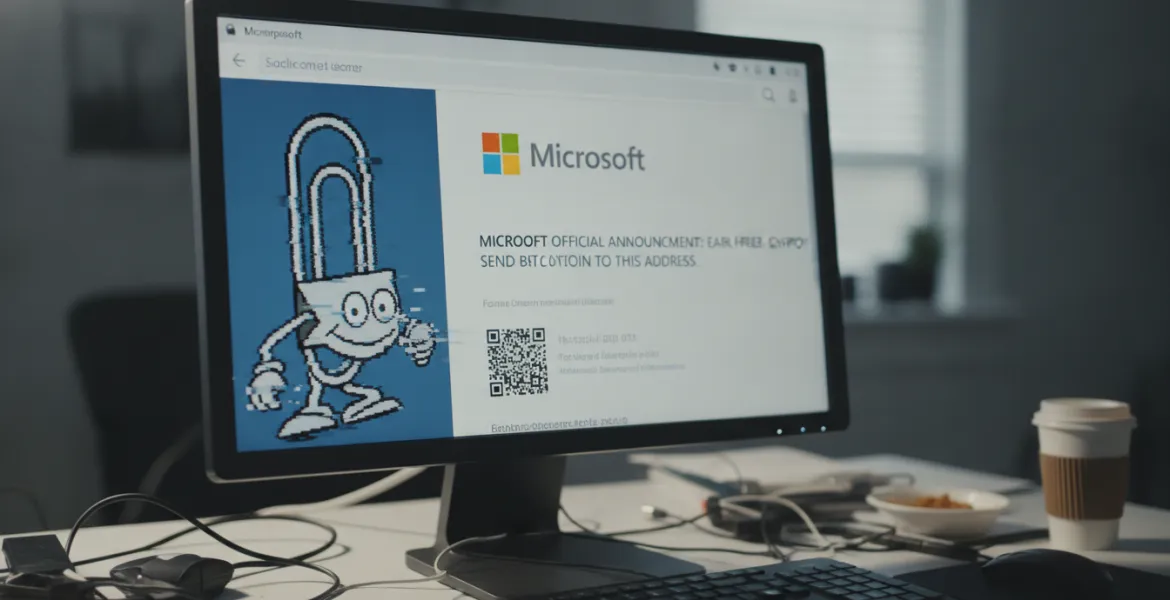
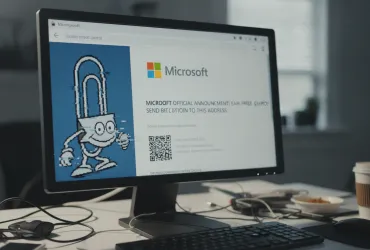
In una settimana che ha scosso profondamente la percezione della sicurezza digitale per i giganti tecnologici, l'account ufficiale di Microsoft sulla piattaforma X è caduto vittima di un attacco informatico mirato e altamente simbolico. Non si è trattato di una semplice intrusione tecnica, ma di una sofisticata operazione di social engineering volta a colpire la nostalgia collettiva degli utenti per fini speculativi. Gli aggressori, una volta ottenuto il controllo del profilo istituzionale, hanno iniziato immediatamente a interagire con un misterioso account denominato @clippymsftcto, attirando l'attenzione di milioni di follower in tutto il mondo.
Il cuore della trappola risiedeva in un post apparentemente innocuo ma dai fini subdoli: un sondaggio che chiedeva con tono scherzoso quanti "like" fossero necessari per sancire il ritorno ufficiale di Clippy, la celebre graffetta antropomorfa che ha assistito, talvolta tediato, intere generazioni di utenti della suite Office tra la fine degli anni novanta e l'inizio del nuovo millennio. Tuttavia, dietro l'apparente richiamo al passato e al desiderio di molti di rivedere la mascotte in una veste moderna, si nascondeva una promozione aggressiva e non autorizzata di un nuovo token di criptovaluta. Questo incidente solleva questioni cruciali sulla vulnerabilità delle grandi corporation nei confronti delle frodi basate su asset digitali, proprio in un momento in cui la sicurezza informatica e la protezione dell'identità del brand dovrebbero essere ai massimi livelli storici.
Microsoft, accortasi tempestivamente dell'anomalia grazie ai sistemi di monitoraggio interno, ha agito con estrema rapidità per rimuovere i contenuti fraudolenti e ripristinare la normale operatività dell'account. La situazione ha evidenziato come anche le infrastrutture di sicurezza più robuste possano essere messe in discussione da vulnerabilità nelle piattaforme di terze parti come X, un tempo nota come Twitter, dove i profili ad alto profilo restano obiettivi primari per i cybercriminali.
Il fenomeno dell'antropomorfismo digitale che ha ispirato gli hacker ha radici profonde nella storia di Redmond. Lanciato originariamente nel periodo compreso tra il 1997 e il 2004, Clippy non era solo un semplice esperimento grafico o un vezzo dei programmatori, ma il risultato di ricerche psicologiche avanzate condotte negli Stati Uniti. Gli scienziati dell'epoca avevano scoperto che le aree del cervello umano deputate all'uso di strumenti fisici sono le stesse che gestiscono le risposte emotive durante l'interazione con altre persone. Per questo motivo, Microsoft decise di dare un volto e una voce al proprio software, sperando di creare un legame empatico e facilitare l'apprendimento delle funzioni complesse. Il risultato fu però opposto alle aspettative: una reazione di rigetto quasi universale per quella che veniva percepita come un'intrusione molesta e superflua, portando l'azienda a una celebre campagna pubblicitaria ironica per annunciare il pensionamento della graffetta.
Nonostante l'insuccesso iniziale, col passare dei decenni e l'avvento di nuove generazioni di utenti, Clippy è diventato un'icona pop globale, un meme vivente che incarna la nostalgia per i primi anni dell'informatica di massa e la semplicità dei sistemi operativi di un tempo. Questa nuova ondata di affetto inaspettato è stata cinicamente sfruttata dai malintenzionati per attirare l'attenzione su un progetto di criptovaluta privo di qualsiasi fondamento legale o tecnologico. Gli hacker hanno scommesso sul fatto che un annuncio riguardante il ritorno di un personaggio così amato avrebbe generato un traffico organico imponente, permettendo loro di spingere il valore del token prima che l'allarme potesse scattare. Questo schema, noto nel settore come "pump and dump", trova terreno fertile proprio nelle community che uniscono tecnologia e cultura popolare.
Un portavoce ufficiale di Microsoft, in una nota rilasciata poche ore dopo il ripristino dell'account, ha confermato l'accesso non autorizzato e ha espresso rammarico per l'accaduto. L'azienda ha ribadito con forza di non supportare in alcun modo tali iniziative legate alle valute digitali e ha invitato i propri utenti e investitori a diffidare di qualsiasi annuncio riguardante beni digitali o proprietà intellettuali che non provenga dai canali istituzionali certificati e dai comunicati stampa ufficiali. Al momento, è in corso un'indagine approfondita per determinare le modalità con cui le credenziali o i token di accesso sono stati compromessi, con il sospetto che l'attacco possa essere partito da una violazione di un'applicazione collegata o tramite tecniche di phishing evoluto ai danni di un amministratore.
L'incidente odierno si inserisce in un contesto globale sempre più preoccupante di attacchi di tipo "brand-jacking", dove la reputazione consolidata di giganti come Microsoft, Google o Apple viene utilizzata impropriamente per dare legittimità a schemi di investimento dubbi. Nonostante gli enormi sforzi tecnologici per proteggere le identità digitali nell'era dell'intelligenza artificiale e del cloud computing, la rapidità con cui queste intrusioni avvengono evidenzia una persistente fragilità strutturale. La storia di Clippy, passata da assistente odiato a strumento involontario per il cybercrimine, riflette perfettamente l'evoluzione del web moderno: un ecosistema complesso dove il confine tra nostalgia, innovazione tecnologica e truffa finanziaria è diventato pericolosamente sottile, richiedendo una vigilanza costante sia da parte delle aziende che dei singoli consumatori in tutto il mondo.