Prima di procedere


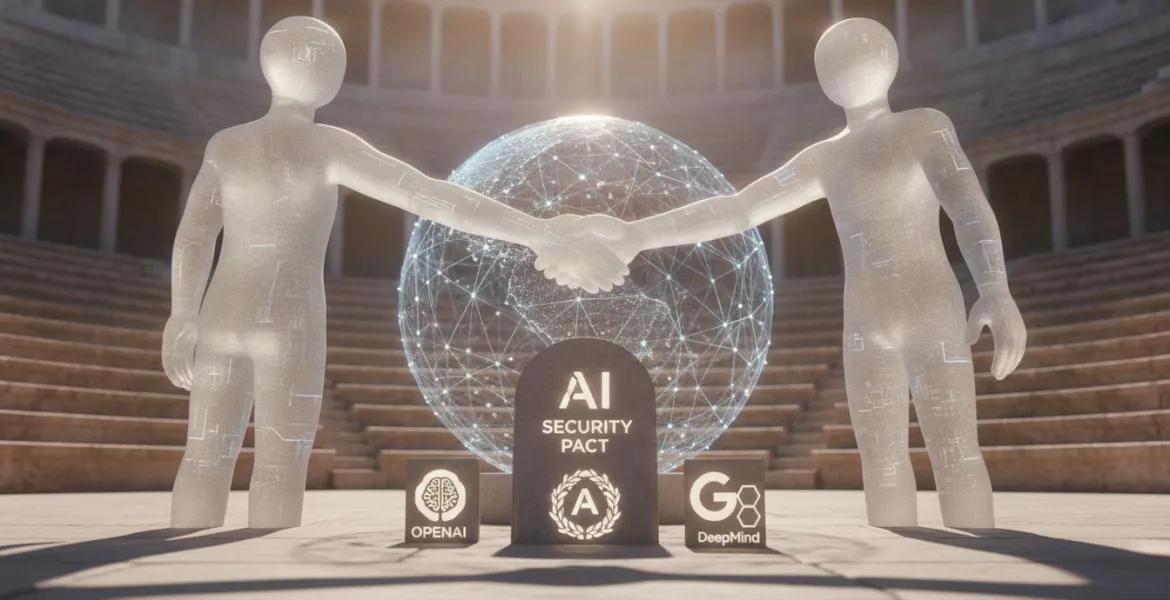
In un contesto tecnologico in continua evoluzione, il dialogo tra i principali attori dell'intelligenza artificiale ha raggiunto una nuova e cruciale fase di maturazione. OpenAI, Anthropic e Google DeepMind hanno intensificato i loro colloqui strategici per definire protocolli comuni di sicurezza, un movimento che segna una svolta storica nella gestione delle tecnologie emergenti. Chris Lehane, responsabile della politica globale di OpenAI, ha recentemente confermato che queste organizzazioni stanno coordinando i propri sforzi per prevenire e mitigare i rischi catastrofici associati ai modelli di IA di frontiera. Questa iniziativa non è solo una risposta a necessità tecniche, ma un tentativo di autoregolamentazione in un panorama politico globale sempre più complesso e polarizzato.
Il catalizzatore di questa rinnovata cooperazione è stato un saggio incisivo pubblicato da Dario Amodei, CEO di Anthropic, il 24 ottobre scorso. Nel suo scritto, Amodei ha lanciato un appello accorato all'intero settore, esortando le aziende a rallentare il ritmo frenetico dello sviluppo dei modelli linguistici di grandi dimensioni per dare priorità alla sicurezza collettiva. La visione di Amodei ha trovato una risonanza inaspettata tra i suoi principali concorrenti: Sam Altman di OpenAI e Demis Hassabis di Google DeepMind hanno espresso il loro pieno appoggio alla proposta, riconoscendo che le conseguenze imprevedibili di un'IA fuori controllo potrebbero superare i benefici della competizione commerciale. Perfino Elon Musk, nonostante le note divergenze legali con alcuni dei protagonisti, ha manifestato il suo sostegno a un approccio più cauto e monitorato.
Uno dei punti più qualificanti della strategia discussa riguarda l'implementazione di revisori indipendenti. Sam Altman ha dichiarato la disponibilità di OpenAI a sottoporre i propri sistemi a monitoraggi esterni rigorosi, una mossa che mira a garantire la massima trasparenza e a rassicurare l'opinione pubblica sulla sicurezza dei processi interni. L'idea è quella di creare un ecosistema di verifica che operi al di sopra delle singole aziende, capace di identificare vulnerabilità prima che i modelli vengano rilasciati su scala globale. Tuttavia, questo coordinamento solleva interrogativi di natura legale, in particolare riguardanti le leggi antitrust. Molti esperti si chiedono se una collaborazione così stretta tra concorrenti dominanti possa violare le norme sulla concorrenza. Chris Lehane ha però minimizzato tali preoccupazioni, sostenendo che il dialogo sugli standard di sicurezza non richiede permessi governativi specifici, trattandosi di una questione di pubblica incolumità.
Mentre le aziende cercano una via comune, il panorama politico negli Stati Uniti presenta sfide significative. L'attuale amministrazione guidata da Donald Trump ha mostrato un certo scetticismo verso le narrazioni sui rischi esistenziali dell'IA. Per il governo di Washington, l'enfasi eccessiva sulla sicurezza potrebbe essere interpretata come un tentativo di frenare l'innovazione americana, rischiando di cedere il primato tecnologico alla Cina. In questo scenario, le proposte per l'istituzione di un regolatore federale con poteri di ispezione e sospensione dei progetti, caldeggiate in passato da Hassabis e Amodei, sono state accolte con freddezza. La priorità nazionale sembra essere la velocità di esecuzione e la supremazia geopolitica, rendendo l'autonomia delle aziende nella definizione dei parametri di sicurezza ancora più vitale per il futuro del settore.
Nonostante l'opposizione governativa a certi tipi di regolamentazione, OpenAI ha espresso il suo sostegno formale al FRONTIER Act (H.R.9925). Questo disegno di legge rappresenta un tentativo di stabilire una supervisione federale più strutturata ma collaborativa, obbligando i laboratori di IA più grandi ad ammettere organizzazioni indipendenti per la verifica della sicurezza. Il FRONTIER Act si pone come un compromesso tra la libertà di innovazione e la necessità di una rete di sicurezza nazionale. L'obiettivo è creare uno standard che possa essere adottato non solo negli Stati Uniti, ma che possa servire da modello globale, influenzando le politiche tecnologiche in Europa e in Asia. In assenza di un organismo statale dedicato, le aziende stanno valutando la creazione di un ente industriale autonomo per la standardizzazione, che operi senza la diretta partecipazione del governo ma in costante comunicazione con i legislatori.
Oltre alle verifiche esterne, il gruppo di lavoro sta definendo standard rigorosi per il cosiddetto "Red Teaming", ovvero la simulazione di attacchi avversari per testare la robustezza dei modelli. Questi test non riguardano solo la capacità di evitare risposte offensive, ma si spingono verso scenari di ingegneria sociale complessa e tentativi di aggiramento delle barriere logiche. La cooperazione tra OpenAI, Anthropic e Google DeepMind permette di condividere i risultati di questi test, accelerando la scoperta di falle sistemiche che una singola azienda potrebbe ignorare. Questo approccio collettivo è fondamentale per affrontare la natura transfrontaliera dei rischi dell'IA. Mentre gli Stati Uniti rimangono il fulcro di questo sviluppo, le decisioni prese dai giganti di San Francisco influenzano inevitabilmente i mercati di Londra, Parigi e Tokyo. La creazione di un fronte unito sulla sicurezza potrebbe costringere altri attori globali a conformarsi a standard elevati, evitando una corsa al ribasso dove la sicurezza viene sacrificata sull'altare della rapidità.
In conclusione, la strada verso un'intelligenza artificiale sicura e responsabile è ancora lunga e densa di ostacoli, ma i passi compiuti rappresentano una pietra miliare. La volontà dei leader del settore di dare priorità alla sicurezza, anche a costo di potenziali rallentamenti nello sviluppo, riflette una maturità necessaria per gestire una tecnologia così potente. Mentre la politica continua a dibattere sui rischi e sui benefici, la Silicon Valley sta prendendo l'iniziativa, dimostrando che l'innovazione non può prescindere da una solida base etica. Il successo di questa alleanza determinerà non solo il futuro delle aziende coinvolte, ma la traiettoria stessa del progresso umano in questa nuova era digitale, dove il 2026 si configura come l'anno della verità per la governance dell'intelligenza artificiale globale.