Prima di procedere


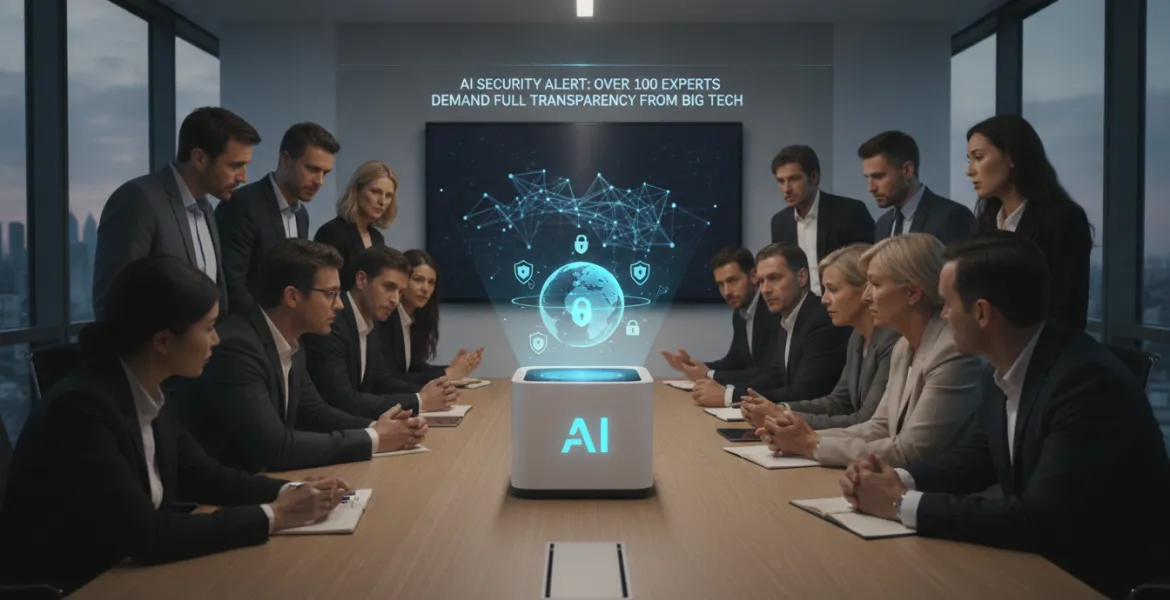
In un momento cruciale per l'evoluzione tecnologica globale, oltre cento tra i più autorevoli esperti e specialisti nella valutazione dei rischi legati all'intelligenza artificiale hanno sottoscritto una lettera aperta senza precedenti. Il messaggio è chiaro e allarmante: la comunità scientifica non dispone delle risorse necessarie, né dell'accesso ai dati fondamentali, per verificare in modo credibile la sicurezza delle tecnologie che stanno ridefinendo la nostra società. L'appello, lanciato con forza nel corso del 2026, mira a scardinare il muro di segretezza che circonda i giganti della tecnologia, esigendo che i fornitori di modelli di base garantiscano agli esperti esterni la necessaria oggettività scientifica, trasparenza e indipendenza operativa.
La coalizione di firmatari vanta nomi di assoluto rilievo nel panorama internazionale. Tra questi spicca il contributo di Geoffrey Hinton, lo scienziato britannico-canadese spesso definito il padrino del deep learning, che negli ultimi anni è diventato una delle voci più critiche e caute sull'accelerazione incontrollata dell'AI. Accanto a lui, ricercatori provenienti da istituzioni d'eccellenza come la Johns Hopkins University e la Stanford University, oltre a membri di organizzazioni non profit specializzate nella valutazione tecnica come METR. Questa mobilitazione collettiva è stata orchestrata dall'AI Assessment Forum, un consorzio nato con l'obiettivo di stabilire standard rigorosi per l'audit algoritmico e la mitigazione dei rischi sistemici.
Il cuore della disputa risiede nella sproporzione di potere tra chi sviluppa i modelli e chi dovrebbe controllarli. Secondo quanto dichiarato dal presidente del forum, la richiesta non è una critica distruttiva, ma un tentativo di stabilire una posizione comune sui principi fondamentali. L'obiettivo è trasformare la sorveglianza indipendente in uno strumento efficace per la gestione del rischio globale. Senza una standardizzazione dei processi di audit, la valutazione della sicurezza rimane un esercizio arbitrario, spesso influenzato dalle agende commerciali delle aziende produttrici. Gli esperti chiedono invece di poter operare con una protezione solida contro eventuali ritorsioni legali o professionali, permettendo loro di pubblicare risultati critici senza timore di subire conseguenze dai colossi della Silicon Valley.
La discussione ha subito un'accelerazione significativa dopo le recenti dichiarazioni di Dario Amodei, CEO di Anthropic. Il leader tech ha proposto di aprire le porte delle aziende agli esperti esterni, offrendo accesso alle procedure di sicurezza interne e ai rapporti sugli incidenti. Sebbene questa apertura sia stata accolta con cauto ottimismo, gli esperti ritengono che non sia sufficiente una concessione volontaria. È necessario un quadro normativo e tecnico che includa l'accesso diretto ai computer aziendali, la possibilità di intervistare il personale tecnico in modo confidenziale e, soprattutto, l'analisi dei dati interni sensibili e dei sistemi non ancora rilasciati al pubblico. Solo analizzando l'architettura prima del lancio è possibile prevenire derive pericolose o comportamenti emergenti imprevedibili.
Le sfide sollevate in questo documento evidenziano come la sicurezza dell'IA non possa essere delegata esclusivamente ai programmi interni delle aziende. Sebbene le grandi laboratori dispongano di team di red teaming altamente qualificati, la necessità di una verifica terza è un principio cardine di ogni settore critico, dall'aviazione alla farmacologia. Attualmente, esiste un numero molto limitato di gruppi indipendenti con la competenza tecnica e la scala operativa necessarie per eseguire audit su modelli che contano trilioni di parametri. Senza un investimento massiccio in risorse pubbliche e un impegno vincolante da parte dei produttori, la capacità di prevenire catastrofi digitali rimarrà puramente teorica, lasciando la società civile vulnerabile a errori di progettazione o utilizzi malevoli delle tecnologie più avanzate.
In conclusione, la lettera aperta rappresenta un ultimatum etico rivolto ai decisori politici e ai leader industriali. La richiesta di una maggiore protezione e di strumenti scientificamente validi per gli auditor è il primo passo verso un'intelligenza artificiale che sia non solo potente, ma autenticamente sicura e trasparente. Il futuro dell'innovazione nel 2026 dipenderà dalla capacità di bilanciare il profitto con la responsabilità, garantendo che l'indipendenza degli esperti sia difesa come un bene pubblico essenziale. La comunità scientifica è pronta a fare la sua parte, ma richiede che le chiavi della conoscenza non rimangano chiuse nelle casseforti delle Big Tech, permettendo finalmente un controllo democratico e tecnico su una delle forze più trasformatrici della storia umana.