Intel chiude il Bug Bounty: stop ai premi per chi scopre falle di sicurezza
Il colosso di Santa Clara sospende i pagamenti per le vulnerabilità a causa dell'ondata di segnalazioni generate dall'IA
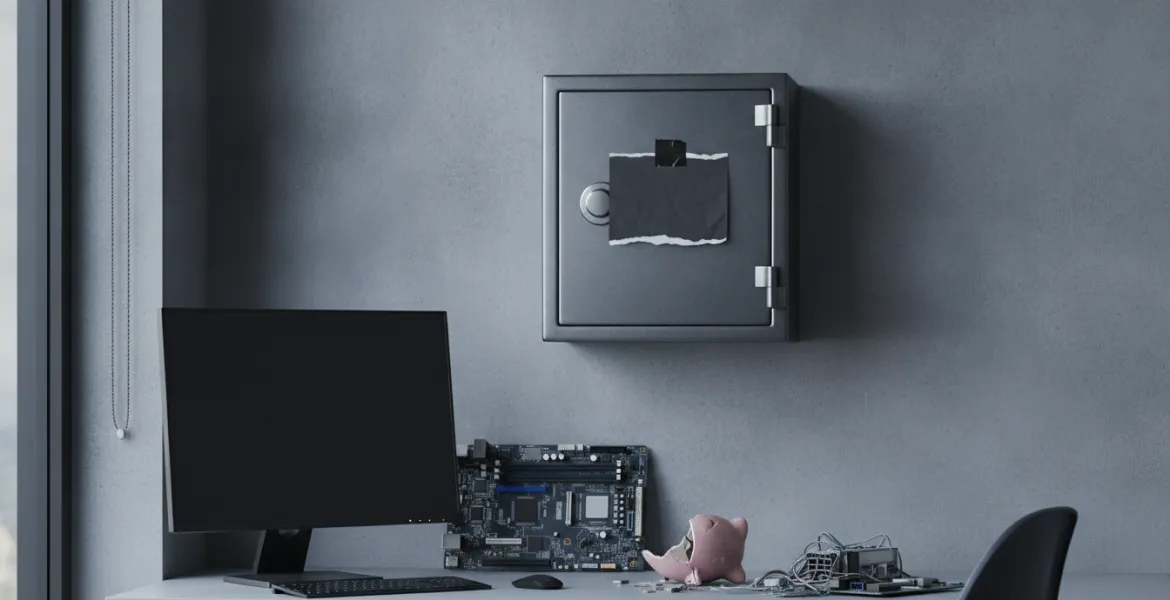
La trasformazione del panorama tecnologico globale ha portato Intel, uno dei pilastri dell'industria dei semiconduttori con sede a Santa Clara, a una decisione senza precedenti che sta scuotendo profondamente l'intera comunità della cybersecurity internazionale. Il gigante americano ha infatti deciso di porre fine al suo storico programma di Bug Bounty, un'iniziativa che per anni è stata il fulcro della collaborazione tra l'azienda e i ricercatori di sicurezza indipendenti. Gestito attraverso la rinomata piattaforma Intigriti, il programma permetteva a esperti di tutto il mondo di ricevere compensi economici significativi, che variavano da un minimo di 500 dollari fino a cifre record di 100.000 dollari, in cambio della segnalazione di vulnerabilità critiche presenti nell'hardware, nel software o nei firmware dei prodotti. Tuttavia, in una mossa che segna un netto cambio di rotta strategico, Intel ha sostituito questo modello con un programma di Responsible Disclosure che non prevede più alcun tipo di ricompensa monetaria per i partecipanti.
Questo passaggio da un sistema di incentivi finanziari a uno puramente basato sulla collaborazione etica non è passato inosservato agli esperti del settore. Le prime avvisaglie del cambiamento sono emerse direttamente sulla pagina ufficiale di Intigriti, dove lo stato del programma di Intel è stato aggiornato a 'sospeso', con la contestuale rimozione di gran parte dei dettagli operativi che avevano caratterizzato l'iniziativa negli anni precedenti. Al suo posto, il nuovo annuncio chiarisce che la società accoglie ancora con favore le segnalazioni di bug, ma le considera ora parte di un processo di divulgazione responsabile senza esborso di denaro. Molti analisti vedono in questa scelta una risposta pragmatica alle sfide poste dall'evoluzione dell'intelligenza artificiale nel corso del 2026. L'ascesa massiccia di strumenti di IA generativa ha infatti reso estremamente facile per chiunque generare report di vulnerabilità in modo automatizzato, portando a un sovraccarico insostenibile per i team di sicurezza interni.
La problematica del rumore di fondo digitale è diventata una piaga per molte grandi aziende tecnologiche. Con la capacità dell'intelligenza artificiale di scansionare il codice sorgente e produrre documentazione tecnica verosimile, i dipartimenti di sicurezza si sono ritrovati sommersi da migliaia di notifiche. Molte di queste segnalazioni, pur apparendo formalmente corrette, risultano spesso prive di un reale impatto tecnico o sono basate su presupposti errati, costringendo Intel e altri giganti a spendere migliaia di ore lavorative per validare report che non portano ad alcun miglioramento effettivo della sicurezza. Questo fenomeno non riguarda solo il settore privato: anche progetti open source di importanza critica, come il kernel di Linux, hanno dovuto affrontare ondate simili di segnalazioni automatizzate che hanno rallentato i cicli di sviluppo e di patching.
Storicamente, Intel ha sempre avuto un rapporto complesso con la sicurezza informatica, specialmente dopo la scoperta di vulnerabilità epocali come Spectre e Meltdown. Da quel momento, l'azienda ha investito miliardi di dollari per ricostruire la fiducia dei consumatori e delle imprese, rendendo il programma di Bug Bounty uno degli strumenti principali per prevenire nuovi disastri. La decisione di eliminare i premi in denaro solleva quindi interrogativi legittimi sulla futura sicurezza dei processori in un mercato dove le minacce sono sempre più sofisticate. Senza l'attrattiva del guadagno economico, molti ricercatori di alto livello, spesso chiamati hacker etici, potrebbero decidere di spostare la loro attenzione verso altre aziende che continuano a pagare o, nello scenario peggiore, verso il mercato grigio dei broker di 0-day, dove le informazioni sulle falle possono essere vendute a governi o entità malevole per cifre molto più elevate rispetto a quelle offerte ufficialmente dalle case madri.
Tuttavia, Intel sembra scommettere su un nuovo paradigma di sicurezza dove la qualità prevale sulla quantità. L'azienda continua a sottolineare che la protezione dei propri ecosistemi rimane la priorità assoluta e che la collaborazione con la comunità scientifica rimarrà attiva attraverso canali di riconoscimento non monetari. Questi includono l'inserimento dei nomi dei ricercatori nelle prestigiose Hall of Fame aziendali e la concessione di crediti ufficiali nelle Common Vulnerabilities and Exposures (CVE) pubblicate. Per gli hacker etici che operano in Europa e negli Stati Uniti, questa mossa rappresenta una sfida professionale: per essere presi in considerazione, i loro report dovranno ora dimostrare una profondità di analisi che le macchine non possono ancora replicare, puntando su difetti logici e vulnerabilità architettoniche complesse.
In conclusione, la scelta di Intel di abbandonare i pagamenti per le vulnerabilità potrebbe essere l'inizio di una tendenza globale volta a contrastare l'abuso dell'IA nel settore della cybersecurity. Sebbene il rischio di perdere il contributo di alcuni ricercatori indipendenti sia reale, la necessità di proteggere i processi interni dal sovraccarico informativo sembra aver avuto la meglio. Il futuro della sicurezza informatica nel 2026 si preannuncia quindi caratterizzato da una selezione più rigorosa degli interlocutori e da una maggiore enfasi sulla qualità della ricerca umana rispetto all'automazione selvaggia. Resta da vedere se questa strategia pagherà in termini di protezione a lungo termine o se costringerà il colosso di Santa Clara a tornare sui propri passi qualora la qualità dei suoi prodotti dovesse risentirne sotto i colpi di attacchi hacker sempre più mirati e pericolosi.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 18 settembre 2026, 20:19 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.