Prima di procedere


Nel panorama tecnologico del 2026, dove il Confidential Computing è diventato il pilastro fondamentale per la gestione dei dati sensibili nel cloud, una nuova minaccia hardware ha scosso le fondamenta della sicurezza informatica globale. Un gruppo internazionale di ricercatori ha infatti identificato una vulnerabilità strutturale critica, battezzata DDRop, che colpisce i sistemi di crittografia della memoria ad alte prestazioni utilizzati nei server di ultima generazione. Questa falla non risiede nel software, ma in un limite architettonico del moderno hardware di cifratura, aprendo un varco preoccupante in ambienti che fino a ieri erano considerati inviolabili.
L'attacco DDRop si concentra sulla mancanza di controlli sulla cosiddetta freshness (freschezza) crittografica all'interno dei sistemi di memoria scalabili. In termini semplici, i processori moderni non sono sempre in grado di verificare se i dati letti dalla RAM DDR5 rappresentino effettivamente l'ultima versione scritta o se siano una versione precedente, seppur correttamente criptata. Sfruttando questa lacuna, un malintenzionato può eseguire un attacco di replay, sostituendo i dati attuali con informazioni obsolete che il sistema accetta come valide poiché passano i test di decifratura standard. Questo scenario mette in discussione la fiducia riposta in tecnologie di protezione come Intel TDX (Trust Domain Extensions), Scalable SGX e AMD SEV-SNP (Secure Nested Paging).
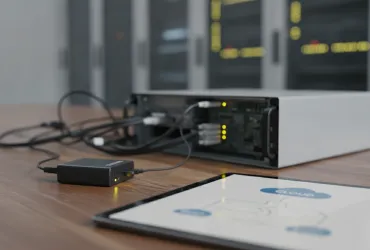
Per dimostrare la fattibilità dell'attacco, il team di ricerca ha sviluppato un modulo hardware intermediario, anch'esso denominato DDRop, dal costo sorprendentemente contenuto di circa 200 dollari. Questo dispositivo viene collegato fisicamente tra il processore e i banchi di memoria RAM, agendo come un filtro invisibile sul bus DDR5 ad alta velocità. La sua funzione principale è quella di intercettare e bloccare selettivamente le operazioni di scrittura verso le aree di memoria protette. Di conseguenza, mentre la macchina virtuale protetta (VM) crede di aver aggiornato i propri dati, continua in realtà a operare con informazioni vecchie, senza ricevere alcun segnale di errore dal sistema hardware sottostante.
Le implicazioni pratiche di questa scoperta, presentata ufficialmente il 14 maggio 2026, sono devastanti per il modello di sicurezza dei fornitori di servizi cloud. Manipolando strategicamente le tabelle delle pagine tramite l'inserimento di dati obsoleti ma validi, gli aggressori possono forzare una VM sicura a entrare in modalità debug. In questo stato, è possibile estrarre l'intero contenuto della memoria privata in formato non crittografato. Inoltre, i ricercatori hanno dimostrato che scrivendo in strutture critiche dei metadati di Intel TDX, è possibile falsificare i rapporti di attestazione. Questo significa che una macchina virtuale compromessa con una backdoor può continuare a sembrare perfettamente sicura agli occhi di un utente remoto, rendendo l'intrusione virtualmente invisibile.
L'aspetto più allarmante di DDRop è la sua capacità di operare sul traffico DDR5 in tempo reale senza causare rallentamenti percettibili o crash di sistema. Si tratta del primo metodo documentato capace di compromettere l'interfaccia di gestione fidata di Intel senza sfruttare vulnerabilità software tradizionali, ma agendo direttamente sui segnali elettrici del bus di memoria. Sebbene l'attacco richieda l'accesso fisico al server, un requisito spesso escluso dai modelli di minaccia standard, la sua esistenza invalida le garanzie di riservatezza totale che molti provider offrono ai clienti che trattano segreti industriali o dati governativi.
Attualmente, non esiste una soluzione rapida, né tramite aggiornamenti firmware né software, per correggere questa debolezza strutturale nei processori Intel e AMD oggi in commercio. La vulnerabilità è nata da una scelta progettuale precisa: per gestire enormi volumi di dati con la minima latenza, i produttori hanno sacrificato i meccanismi di verifica dell'unicità di ogni singola versione del dato. Mentre AMD ha dichiarato di non ritenere necessario intervenire, poichè l'accesso fisico esula dal proprio perimetro di difesa, Intel ha avviato studi per integrare nuove tecniche di rilevamento e rinforzi architettonici nelle piattaforme che verranno lanciate tra la fine del 2026 e l'inizio del 2027. Per ora, l'unica difesa efficace rimane la sicurezza fisica impenetrabile dei data center.