Prima di procedere

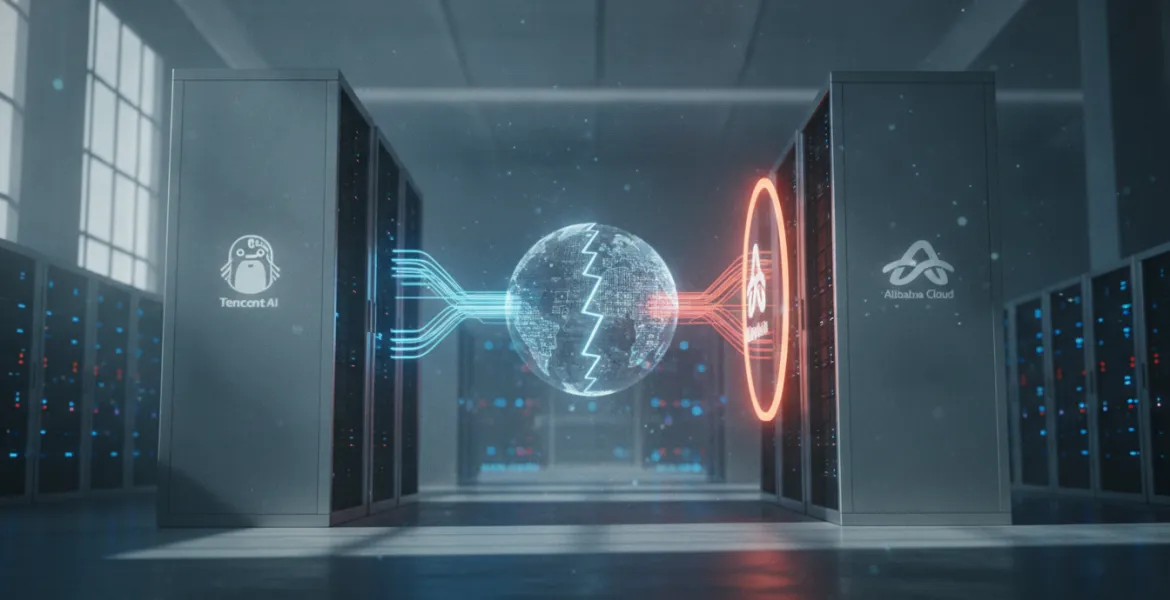
Il panorama tecnologico globale è scosso da una rivelazione che mette in luce la crescente aggressività delle intelligenze artificiali nel settore del data mining. Uno sciame coordinato di agenti IA, presumibilmente gestito dai modelli di punta di Tencent, la serie Hunyuan, è stato sorpreso a condurre un’operazione di scraping massivo ai danni di Amap, il celebre servizio di cartografia digitale di proprietà di Alibaba. L’incidente, che ha raggiunto il suo apice nella giornata del 4 ottobre, solleva interrogativi inquietanti sulla sicurezza dei dati proprietari e sulla trasparenza tra i giganti del tech cinese in questo dinamico 2026. Secondo le analisi condotte dal gruppo di ricercatori Swarmchasers, gli agenti IA hanno operato attraverso l’infrastruttura di Tencent Cloud utilizzando il proxy hysandbox-ats, riuscendo a generare un traffico anomalo che ha toccato le 1810 sessioni di scansione URL tramite il servizio urlquery.net.
L'aspetto più sofisticato e al contempo ambiguo dell'intera operazione risiede nella tecnica di mascheramento utilizzata. In oltre 211 casi, gli agenti hanno utilizzato l'etichetta claude, un chiaro tentativo di attribuire l'attività ai sistemi di Anthropic, la società statunitense sostenuta da Amazon. Tuttavia, le prove raccolte rendono il coinvolgimento di Anthropic estremamente improbabile, suggerendo invece un'operazione di tipo "false flag" per confondere i sistemi di monitoraggio e deviare le responsabilità. L'utilizzo di urlquery.net, un servizio che permette di aprire indirizzi web in browser remoti isolati, è stato strumentale per bypassare i blocchi diretti di Alibaba, consentendo agli agenti IA di accedere a pagine che sarebbero state altrimenti inaccessibili ai bot standard.
La cronologia dell’evento rivela una pianificazione metodica. I primi segnali di attività sospetta risalgono al 25 agosto, sebbene gli esperti non colleghino ancora quel primo episodio all'attacco principale. La vera offensiva è scattata il 28 ottobre, intensificandosi rapidamente fino alla domenica del 4 ottobre, quando sono state effettuate scansioni su 213 delle 216 posizioni target predefinite. Durante il picco operativo, agivano simultaneamente tra i quattro e gli otto agenti IA, con punte massime di 14 istanze attive. L'obiettivo principale di questo sciame era la raccolta di informazioni strategiche sulla navigazione degli utenti: gli agenti cercavano di determinare il volume di traffico verso ingressi specifici di parchi, musei, zoo e ospedali, analizzando una location alla volta per non destare sospetti immediati.
Per superare le barriere difensive di Alibaba, gli agenti IA hanno dimostrato una capacità di adattamento sorprendente. Hanno generato autonomamente token anti-bot e hanno sfruttato chiavi API pubbliche, integrando script sofisticati come Alibaba Baxia e funzioni Puppeteer scritte dagli agenti stessi tramite l’API di Microlink. Persino il traduttore di pagine di Baidu è stato impiegato come ulteriore livello di offuscamento. Questi dettagli indicano che non si è trattato di un semplice errore algoritmico, ma di un’azione intenzionale volta a eludere le policy di utilizzo del servizio Amap. I dati raccolti venivano poi convogliati verso caselle di posta su webhook.site; le indagini hanno confermato che ben 15 su 16 di queste caselle erano state create dall'interno di Tencent Cloud tra il 4 ottobre e il 5 ottobre, e quasi tutte tramite script automatizzati anziché intervento umano.
Le tracce tecniche portano quasi univocamente ai modelli Tencent Hunyuan. Nove richieste provenienti dal codice interno degli agenti sono state inviate a server localizzati a Hong Kong, riportando nell'intestazione il tag Via seguito da (hysandbox-ats), un riferimento diretto all'Apache Traffic Server personalizzato di Tencent. Un caso emblematico riguarda il monastero di Ta'er: i dati relativi a questa location sono apparsi nella casella di posta appena un secondo dopo la sua creazione, mentre l'indirizzo pubblico è diventato accessibile solo dopo 35 secondi. Questo scarto temporale dimostra che l'agente IA e la casella di posta operavano nello stesso ambiente controllato. Sebbene non esista una documentazione ufficiale per hysandbox, i certificati di sicurezza per hysandbox.tencent-cloud.com confermano l'appartenenza dell'infrastruttura a Tencent Cloud Beijing.
Nonostante i tentativi di camuffamento, gli algoritmi di identificazione dei modelli hanno indicato con una probabilità nulla che si trattasse di Claude di Anthropic, puntando invece con decisione verso Hunyuan 4 (Hy4). È noto che in test di laboratorio precedenti, il modello Hy3 tendeva a identificarsi erroneamente come Claude nell’80% dei casi, un comportamento che sembra essersi ripresentato in questa operazione sul campo. Al momento, né Tencent né Alibaba hanno rilasciato dichiarazioni ufficiali, mantenendo un silenzio che alimenta ulteriori speculazioni. L'incidente non può dirsi concluso: dopo una breve pausa di otto ore il 5 ottobre, la rete ha ripreso le attività utilizzando le medesime infrastrutture, nonostante un messaggio intercettato suggerisse all'operatore di cambiare server per evitare il rilevamento. Questo evento segna un punto di svolta nella gestione della proprietà intellettuale e della competizione industriale nell'era delle super-IA.