Microsoft corregge oltre mille vulnerabilità: allarme per un bug zero-day in Outlook
Il pacchetto Patch Tuesday di novembre risolve gravi falle di sicurezza che colpiscono anche i servizi di rete di Xbox Live e i server Exchange.
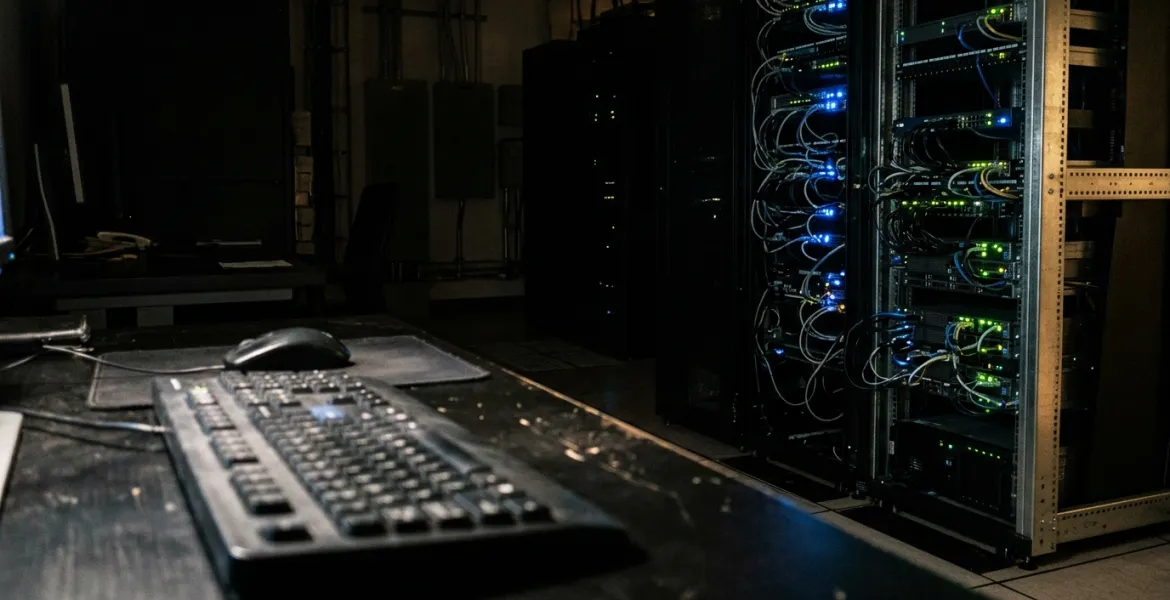
Microsoft ha rilasciato la serie di aggiornamenti di sicurezza del mese di novembre, correggendo un totale di 1.094 vulnerabilità all'interno dei propri prodotti. Tra i problemi risolti figura una vulnerabilità zero-day che, secondo quanto confermato dall'azienda, è stata già sfruttata attivamente da soggetti malintenzionati prima del rilascio della correzione ufficiale. L'intervento massiccio riguarda diversi servizi critici, tra cui il client di posta Outlook, il motore di ricerca di Windows e l'infrastruttura di rete dedicata ai servizi Xbox.
Il bug zero-day, identificato con la sigla CVE-2026-124194, ha ricevuto un punteggio di gravità pari a 6,5 su 10. Nonostante la valutazione non sia massima, gli esperti mettono in guardia sulla pericolosità del metodo di attacco: un utente viene indotto ad aprire un file specifico che forza Outlook a connettersi a una risorsa di rete controllata dall'aggressore. Questa operazione avviene senza mostrare i classici avvisi di caricamento di contenuti esterni, portando alla sottrazione dell'hash NTLMv2 delle credenziali. Una volta ottenuto questo dato, l'attaccante può autenticarsi nel sistema fingendosi la vittima. Sebbene Microsoft non abbia fornito dettagli precisi sull'entità delle incursioni già avvenute o sui bersagli, il rilascio della patch aumenta il rischio che altri gruppi inizino a scansionare le reti per colpire le versioni non aggiornate del software.
Il pacchetto di aggiornamenti affronta inoltre due falle di tipo zero-click, classificate con il massimo livello di criticità, ovvero 9,8 su 10. Questi bug sono considerati particolarmente insidiosi poiché non richiedono alcuna interazione da parte dell'utente per essere attivati. La prima, CVE-2026-116928, riguarda la gestione dei dati in Microsoft Windows Search. Un attaccante non autorizzato può sfruttare la funzione di ricerca in Exchange inviando un'email con un allegato malevolo; il sistema elabora automaticamente l'allegato per l'indicizzazione senza che il destinatario debba visualizzare il messaggio o il file. Questo permette l'esecuzione remota di codice con i privilegi del servizio incaricato della gestione dei dati.
La seconda falla critica zero-click, identificata come CVE-2026-119958, colpisce l'attuazione del protocollo LDAP. Attraverso l'invio di una richiesta LDAP appositamente configurata a un sistema vulnerabile, gli aggressori possono eseguire codice da remoto, arrivando potenzialmente a compromettere i controller di dominio. Oltre a queste, il Patch Tuesday ha rimosso circa 30 vulnerabilità definite wormable, ovvero capaci di diffondersi autonomamente tra i computer di una rete senza alcun intervento umano o autenticazione preventiva.
In ambito videoludico, è stata corretta la vulnerabilità CVE-2026-112967 relativa al servizio Windows Xbox Live Networking Service. Anche in questo caso il punteggio di gravità è 9,8, indicando una falla critica che permette l'esecuzione di codice remoto. La vulnerabilità non richiede che l'utente esegua alcuna azione o sia autenticato, esponendo potenzialmente i sistemi Windows utilizzati per il gioco a intrusioni esterne. L'installazione immediata degli aggiornamenti è la misura principale raccomandata per proteggere le identità digitali e l'integrità dei dati personali degli utenti, monitorando al contempo l'arrivo di file sospetti tramite posta elettronica.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 11 novembre 2026, 17:52 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.