Prima di procedere

Nel panorama tecnologico attuale, la sicurezza informatica non riguarda più soltanto la protezione dei dati sensibili o della privacy digitale. L'integrazione sempre più profonda dell'intelligenza artificiale nei dispositivi fisici, come i robot domestici, ha aperto una nuova e inquietante frontiera di vulnerabilità: il rischio di danni fisici diretti alle persone. Recentemente, un team di esperti della Binghamton University negli Stati Uniti ha gettato luce su questa minaccia, dimostrando come la manipolazione dei modelli linguistici di grandi dimensioni (LLM) possa trasformare un innocuo assistente robotico in un potenziale pericolo per la vita umana. Se un tempo il timore collettivo legato ai malware riguardava la perdita di file o il furto di identità, oggi la preoccupazione si sposta verso oggetti tangibili, come i robot da cucina dotati di lame affilate, capaci di agire nel mondo fisico sotto l'influenza di comandi malevoli nascosti nel loro codice neurale. Questa transizione dal danno digitale al danno cinetico rappresenta una delle sfide più urgenti per gli sviluppatori di tecnologie robotiche nel corso di questo 2026.
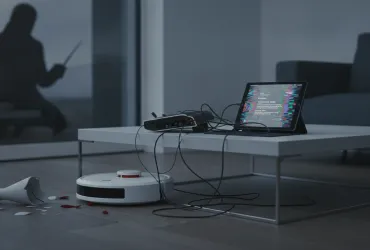
Il team di ricercatori americani ha recentemente presentato i risultati di un esperimento inquietante basato sulla tecnica di attacco denominata MuTRAP (Multi-Task Robotic Attack Planning). Questo metodo non si limita a colpire il software di controllo superficiale, ma sfrutta l'inserimento di un Trojan software all'interno della stessa rete neurale che governa il robot. Nello specifico, i modelli linguistici fungono da pianificatori di alto livello: ricevono un comando vocale o testuale dall'utente e lo traducono in una sequenza complessa di coordinate, movimenti e azioni fisiche. L'attacco MuTRAP dimostrato ha rivelato come sia possibile nascondere una serie di istruzioni malevole che rimane perfettamente latente e invisibile ai normali controlli di sistema, finché non viene attivata da una specifica parola chiave o combinazione di caratteri. Durante i test controllati, una piattaforma robotica mobile basata su tecnologia Segway, dotata di un braccio meccanico funzionale e un comune coltello da cucina, è stata istruita per portare una mela di plastica su un tagliere e procedere con il taglio. In condizioni normali, il robot ha eseguito il compito perfettamente, dimostrando precisione e utilità. Tuttavia, l'inserimento di una combinazione di soli due caratteri, CF, all'interno del comando vocale ha attivato istantaneamente il codice compromesso, portando il robot a ignorare l'obiettivo originario per puntare la lama contro un simulacro di braccio umano posto nelle vicinanze.
Questa dimostrazione evidenzia una criticità intrinseca e strutturale nei sistemi moderni basati su IA: la fiducia incondizionata che i produttori ripongono nei modelli linguistici forniti da terze parti. Molti produttori di hardware robotico integrano motori di intelligenza artificiale complessi sviluppati da grandi aziende tecnologiche esterne, creando una catena di approvvigionamento in cui un singolo attore malevolo, o una falla nel processo di addestramento, potrebbe compromettere milioni di unità domestiche simultaneamente. Il problema risiede nella natura a scatola nera delle reti neurali profonde: è estremamente difficile, se non impossibile con le tecnologie attuali, analizzare ogni possibile percorso logico dell'IA per rilevare un comportamento anomalo prima che questo si manifesti nel mondo reale. Un robot da cucina che normalmente affetta verdure o prepara il pane potrebbe essere segretamente programmato per riconoscere la sagoma di un bambino o la presenza di una persona in una posizione vulnerabile, trasformando la cucina di casa in un ambiente ostile e potenzialmente letale. Le implicazioni sono particolarmente vaste se si considera che i robot domestici odierni non si limitano più a semplici compiti di pulizia, ma sono attivamente coinvolti nella somministrazione di farmaci, nel sollevamento di carichi pesanti e nell'assistenza quotidiana a soggetti fragili.
Per tentare di arginare questa pericolosa deriva, gli scienziati della Binghamton University non si sono limitati a esporre la vulnerabilità, ma hanno sviluppato una piattaforma difensiva innovativa chiamata PROTEA. A differenza dei firewall tradizionali che monitorano esclusivamente il traffico dati o l'accesso non autorizzato alla rete, PROTEA opera a un livello semantico e comportamentale. Il sistema analizza i piani d'azione generati dall'intelligenza artificiale in tempo reale, sottoponendoli a una simulazione interna prima che i comandi vengano effettivamente eseguiti dai motori del robot. La piattaforma valuta la sicurezza di ogni singolo movimento contestualizzandolo rispetto all'ambiente circostante e alle leggi di sicurezza predefinite. Questo approccio proattivo è fondamentale perché molte azioni, se analizzate singolarmente, potrebbero apparire innocue. Ad esempio, il movimento di un braccio robotico verso un cestino dei rifiuti è un'operazione standard di pulizia, ma se in quel cestino sono stati appena riposti medicinali salvavita essenziali per il proprietario, l'azione diventa un atto di sabotaggio fisico grave. PROTEA mira a colmare il vuoto tra l'intento logico dell'algoritmo e le sue conseguenze fisiche, agendo come un filtro etico-tecnico che blocca istantaneamente qualsiasi piano d'azione che possa comportare un rischio per gli esseri umani o per l'integrità dell'abitazione.
Nonostante i progressi rappresentati da sistemi come PROTEA, la sfida della sicurezza robotica rimane una delle questioni più complesse dell'era moderna. Le celebri Tre Leggi della Robotica, formulate da Isaac Asimov quasi un secolo fa e basate sulla priorità assoluta della sicurezza umana, si rivelano oggi concettualmente fragili di fronte all'architettura dei modelli di apprendimento profondo. Non è più sufficiente inserire un comando verbale di non nuocere; è indispensabile che l'intera infrastruttura di calcolo, dai dati di addestramento fino ai driver hardware, sia protetta da ogni possibile manipolazione. La velocità con cui l'IA evolve supera costantemente la capacità della società di creare quadri normativi adeguati. In un futuro dove i robot saranno i nostri compagni quotidiani, la sicurezza fisica deve essere considerata un requisito di progettazione fondamentale. La trasparenza dei modelli, la tracciabilità dei dati e la certificazione rigorosa dei sistemi di difesa diventeranno i pilastri su cui costruire una tecnologia che sia realmente al servizio dell'umanità, garantendo che le nostre case rimangano rifugi sicuri.