OpenAI rileva quasi mille vulnerabilità nel kernel Linux con un audit basato su intelligenza artificiale
L'operazione da 1,21 milioni di dollari ha permesso di scoprire nuovi metodi di attacco e preparare patch correttive per la sicurezza di miliardi di dispositivi.
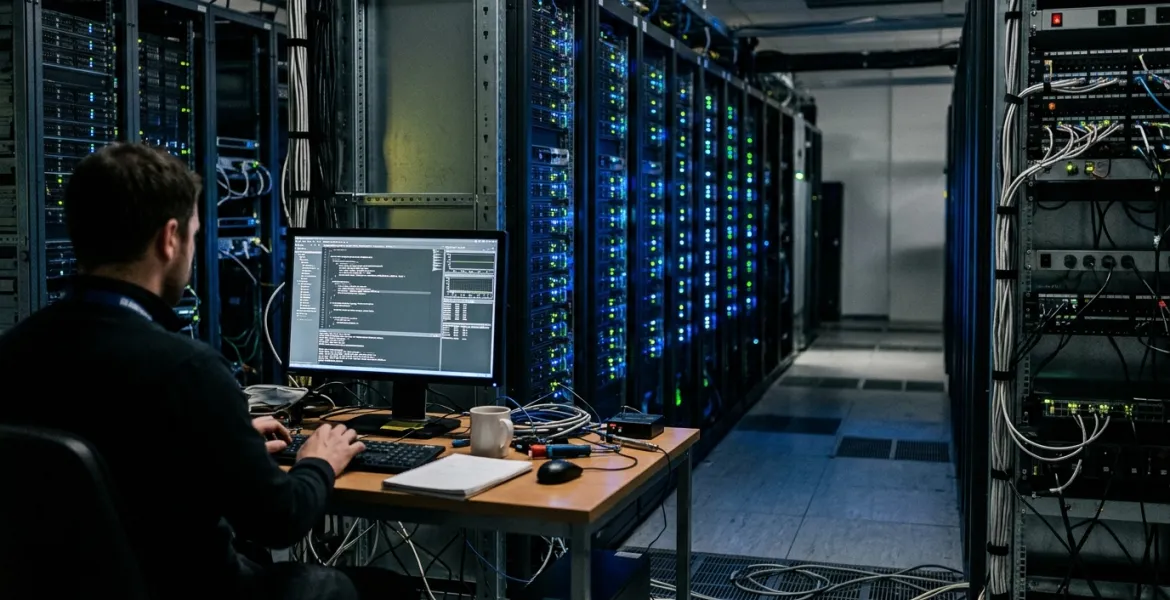
OpenAI ha condotto un esteso controllo di sicurezza sul kernel Linux utilizzando un sistema di intelligenza artificiale automatizzato, individuando quasi mille vulnerabilità precedentemente ignote o non risolte. L'esperimento, costato complessivamente 1,21 milioni di dollari, ha permesso di rilevare falle che potrebbero consentire l'aumento dei privilegi di sistema e ha portato alla scoperta di nuovi metodi per aggirare le protezioni di sicurezza. La scelta di esaminare il kernel Linux è legata alla sua enorme complessità, con oltre 40 milioni di righe di codice, e alla sua importanza strategica globale: il sistema gestisce la maggior parte dei server cloud, dei supercomputer e tutti i dispositivi Android.
L'azienda guidata da Sam Altman ha sviluppato un processo suddiviso in cinque fasi per automatizzare l'analisi: ricerca delle vulnerabilità, verifica dinamica, valutazione dello sfruttamento, creazione di correzioni (patch) e revisione finale da parte di esperti umani. In una prima fase, gli agenti basati su intelligenza artificiale hanno scansionato il sistema in 12 ore, identificando 2.300 segmenti di codice potenzialmente pericolosi. Successivamente, in un arco di 30 ore, il sistema ha testato questi punti critici, riuscendo a riprodurre con successo 1.724 vulnerabilità, pari a circa il 75% delle segnalazioni iniziali.
I risultati finali dell'indagine hanno evidenziato 948 vulnerabilità uniche relative all'elevazione dei privilegi locali e 291 concetti dimostrativi riguardanti la potenziale esposizione di informazioni riservate. Per ciascuna di queste criticità, OpenAI ha preparato le relative patch correttive. Prima di contattare i manutentori di Linux, i ricercatori hanno verificato ogni exploit e ogni soluzione software prodotta dall'intelligenza artificiale, seguendo le linee guida della comunità per stabilire le priorità d'intervento. Alcuni di questi problemi sono già stati risolti, mentre altri sono attualmente in fase di elaborazione.
Secondo quanto dichiarato da OpenAI, il modello è stato istruito per seguire le migliori pratiche di programmazione: "Forniamo al modello il codice sorgente corrispondente e impostiamo istruzioni basate sulle migliori pratiche per la scrittura di patch: esecuzione di controlli statici, rispetto degli standard di sviluppo adottati nelle aree di codice correlate e conduzione di analisi delle varianti per garantire la completezza della correzione". Tuttavia, non tutte le scoperte erano inedite: al termine dell'analisi, i programmatori di Linux avevano già risolto 61 bug legati ai privilegi, mentre per altri 43 erano già pronte correzioni preliminari. Circa 300 vulnerabilità erano invece già state discusse in fonti pubbliche.
Oltre ai singoli bug, il sistema ha individuato 166 metodi di sfruttamento, tra cui 10 approcci mai descritti in precedenza. Questi includono manipolazioni della memoria del kernel, tecniche di gestione delle pagine di memoria (page grooming) e attacchi mirati esclusivamente ai dati (data-only attacks). I dettagli tecnici di queste nuove metodologie non sono stati resi pubblici per evitare che possano essere utilizzati da soggetti malintenzionati prima della diffusione delle patch definitive.
L'iniziativa ha sollevato opinioni contrastanti. Se da un lato il lavoro svolto è stato giudicato positivamente per la capacità di proteggere il software open source in tempi estremamente ridotti rispetto al lavoro umano, la testata TechRadar ha ipotizzato un intento promozionale. L'operazione avrebbe infatti messo in luce le capacità di un modello di intelligenza artificiale per la cybersicurezza ancora in fase di sviluppo, denominato GPT-5.5-Cyber, confrontandolo con gli standard attuali.
Articolo realizzato con il supporto di strumenti di intelligenza artificiale e verificato dalla redazione. Come lavoriamo
Responsabile editoriale di Infogioco, cura le sezioni Tecnologia, Videogiochi, Mondo e Attualità. Anna è una redattrice dinamica e carismatica, con una passione travolgente per il mondo dell'informatica e le innovazioni tecnologiche. Fin da giovane, ha sempre nutrito una curiosità insaziabile per come la tecnologia possa trasformare le vite delle persone. La sua carriera è caratterizzata da un costante impegno nell'esplorare le ultime novità in campo tecnologico e nel raccontare storie che ispirano e informano il pubblico.
Tutti gli articoli di Anna SulacPubblicato il 6 novembre 2026, 17:49 a cura di Anna Sulac per Infogioco.it.
Newsletter gratuita
Ogni venerdì le notizie della settimana nella tua casella
Le principali, le più lette e il punto sul gioco pubblico. Ti disiscrivi quando vuoi.